Webサイト構築システム「homepage-v2」のバージョン v2.0.6 をリリースしました。
今回のアップデートでは、記事生成AIエンジンの最新モデル「Gemini 3.6 Flash」へのアップデートに加え、Next.jsの重要なセキュリティ脆弱性の解消、およびDependabotを活用したCI/CD基盤の自動化を機能拡張として実施しています。
1. 記事作成 LLM を Gemini 3.6 Flash に更新
AIによる記事作成機能を担うモデルを gemini-3.5-flash から、最新の正式版(GA)モデルである gemini-3.6-flash に変更しました(src/ai/genkit.ts)。
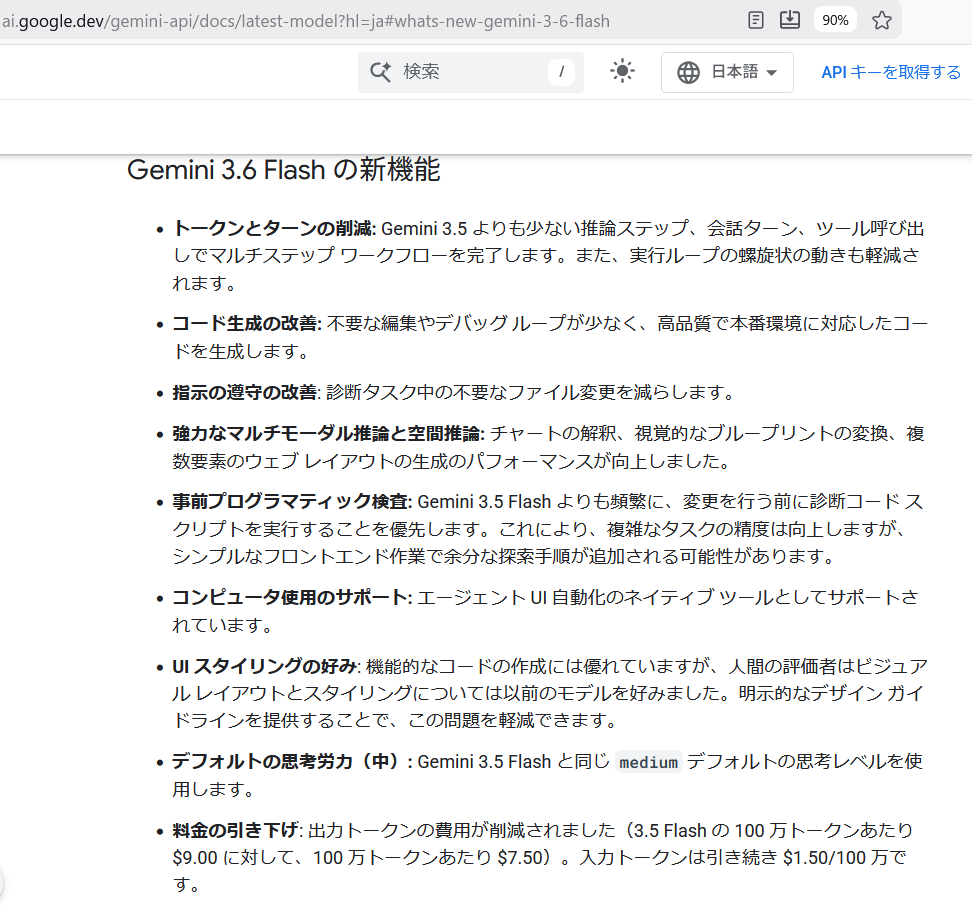
上記画像はGoogle公式ドキュメントにおける「Gemini 3.6 Flash の新機能」の説明です。トークンとターンの削減、コード生成および指示遵守の改善、マルチモーダル推論精度の向上、出力トークン料金の引き下げ(100万トークンあたり$9.00→$7.50)など、多くの強化ポイントが掲載されています。
主な変更点とメリット
- 推論ステップと応答精度の効率化: より少ないターン数・ツール呼び出しでタスクを完了可能になり、記事作成フローのパフォーマンスが向上しました。
- コード生成および指示遵守の精度向上: 不要な修正ループが削減され、指示に従った正確な出力が得られやすくなりました。
- マルチモーダル・空間推論の強化: 図表やレイアウトなど、視覚的要素を含む生成・解釈精度が向上しました。
- コストパフォーマンスの改善: 出力トークン料金が引き下げられたことで、運用コストの削減につながっています。
2. Next.js の High Severity 脆弱性を解消
依存パッケージの監査手順において、Next.jsに関する複数件のHigh severity(高リスク)脆弱性が検出されたため、緊急セキュリティ修正を行いました。
対応内容
- 対象:
package.json(ルートおよびsetup/配下) - 更新内容:
nextバージョンを^16.2.6から修正済みバージョン^16.2.11へ更新。 - 修正された主な問題:
- Middleware / Proxy bypass 脆弱性
- Server Actions に関連する DoS / SSRF 脆弱性
- レスポンスボディのキャッシュ混同(Cache Confusion)
- Image Optimization API における DoS 脆弱性 ほか
更新後、npm audit による高リスク脆弱性の検知が0件となったこと、および全30件のユニットテストが成功することを確認済みです。
3. Dependabot 導入による CI/CD と依存関係の自動化
プロジェクトの長期的な保守性と安全性を高めるため、Dependabot を活用した依存関係管理の自動化フローを構築しました。
実施した改善事項
- GitHub Actions の SHA ピン留め: 可変タグ(mutable tags)によるリスクを防ぐため、CIワークフローのAction指定をコミットSHA固定に変更。
- Genkit 関連パッケージのグループ化:
genkit関連のパッケージ群を同一グループとして一括更新することで、バージョン不整合によるERESOLVEエラーを防止。 - 自動マージワークフローの導入: 安全な依存関係のアップデートに対して自動マージを実施し、運用負荷を削減。
おわりに
homepage-v2 v2.0.6 では、AIモデルの進化による記事生成能力の向上と、セキュリティ・開発基盤の強固なアップデートを同時に実現しました。今後も安心・快適に利用できるシステムづくりを目指して改善を続けていきます。