AIと創る「広告ゼロ」「都度課金型」の自前運用個人メディアプラットフォーム 「homepage-v2」 の最新バージョン v2.1.3 をリリースしました。
本バージョンでは機能追加やDBスキーマの変更は行わず、セキュリティポリシーの厳格化(CSP強化)、外部CDN依存のサプライチェーンリスク排除、そしてDAST(動的アプリケーションセキュリティテスト)による検証にフォーカスしています。本記事では、v2.1.3の具体的な変更点とアップデート手順を詳しく解説します。
v2.1.3 のハイライト
| 区分 | 内容 |
|---|---|
| セキュリティ | CSPの script-src から 'unsafe-eval' を削除。未使用の cdn.jsdelivr.net も許可元から除外 |
| 依存関係 | 管理画面の画像圧縮処理から外部CDN読み込みを排除し、完全ローカル完結へ |
| 品質保証 | CSPヘッダの回帰テスト(test/config/csp.test.ts)を追加(テスト総数 48 → 53件) |
| 検証 | 定期DAST(OWASP ZAP)を実施し、未認証アクセス遮断とセキュリティ基準適合を確認 |
1. セキュリティ改善: CSP から 'unsafe-eval' を削除
背景と方針
コンテンツセキュリティポリシー(CSP)における 'unsafe-eval' は、eval() や new Function() などの動的コード実行を許可するディレクティブです。これが残っていると、万が一XSS(クロスサイトスクリプティング)攻撃が発生した際に攻撃者が実行できるスクリプトの自由度が高まるリスクがあります。
2026/11の定期スキャンにおいてMedium脆弱性として再確認されたことを受け、一次情報の徹底的な調査を行い、本番運用において 'unsafe-eval' が不要であることを立証・削除しました。
不要と判断した根拠
- Next.js 16 (App Router): 本番ビルドでは
eval/new Functionを一切出力しません。 - Stripe Checkout: 公式CSPガイドラインにおいて、
'unsafe-eval'は要求されておらず、特定ホストの許可のみで問題なく動作します。 - Google Tag Manager (GTM): Custom JavaScript 変数(
jsm)やカスタムHTMLタグを使わない構成(GA4 Googleタグ1本と組み込み変数のみ)であればevalは呼び出されません。
新ポリシーを適用した実ブラウザ環境下でも、GTMやGA4のタグ読み込み、dataLayer 初期化がCSP違反ゼロで正常に完了することを確認しています。
- script-src 'self' 'unsafe-inline' 'unsafe-eval' https://*.stripe.com
-            https://*.google.com https://cdn.jsdelivr.net
-            https://*.googletagmanager.com https://*.google-analytics.com
+ script-src 'self' 'unsafe-inline' https://*.stripe.com
+            https://*.google.com
+            https://*.googletagmanager.com https://*.google-analytics.com
2. 管理画面の画像圧縮における外部CDN依存の排除
CSPから cdn.jsdelivr.net を削除した際、管理画面で画像アップロード時に以下のCSP違反が発生しました。
Content-Security-Policy: ページの設定により
https://cdn.jsdelivr.net/npm/browser-image-compression@2.0.2/dist/browser-image-compression.js
のスクリプト (script-src-elem) の実行をブロックしました。
原因と対策
クライアントサイドで画像を圧縮するライブラリ browser-image-compression は、useWebWorker: true の場合、デフォルトで外部CDN(jsdelivr)からWebWorkerスクリプトを取得する仕様になっていました。
今回の対応として、管理画面の src/components/admin/image-uploader.tsx において COMPRESSION_OPTIONS.useWebWorker を false(メインスレッド実行)へ切り替えました。
本システムでは画像を最大1MB・長辺1024pxにリサイズするため、処理は1枚あたり数百ミリ秒で完了し、体感的な影響はありません。これにより、第三者CDNのコードを動的ロードするサプライチェーン攻撃リスクを完全にゼロに抑え込むことができました。
3. 定期 DAST(OWASP ZAP)と未認証アクセス検証
OWASP ZAP による OpenAPI 経由の API Scan(51 URL)および Spider + Active スキャン(68 URL)を実施しました。
- 自サイト由来の High / Medium 警告はゼロ(
'unsafe-eval'削除により消失) - HSTS / nosniff / Serverヘッダ隠蔽などのベースライン回帰なし
- 管理系エンドポイント(
/api/admin/*)や課金コンテンツ(/api/articles/{slug}/content)への未認証リクエストが確実に 401 / 403 で遮断されることを実リクエストで確認 - 不正JWT(
alg=noneや不正署名)に対するセッション偽造耐性を実証
4. アップデート手順(既存ユーザー向け)
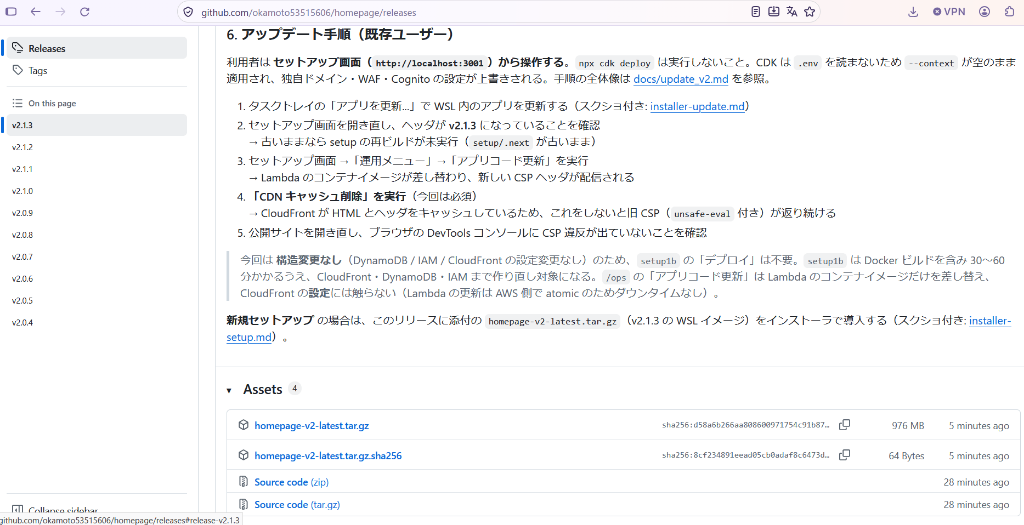
GitHub Releases に公開された v2.1.3 のアップデート手順と配布アセット(tar.gz および チェックサムファイル)
既存の運用環境を更新する場合は、セットアップ画面(http://localhost:3001) から安全にアップデートを実施できます。
⚠️ 注意:
npx cdk deployは実行しないでください。コンテキストが上書きされ、独自ドメインやCognito設定に影響を与える恐れがあります。
アップデート手順
- WSL内のアプリ更新: Windowsタスクトレイの「アプリを更新...」を実行します。
- バージョン確認: セットアップ画面(
http://localhost:3001)を開き、ヘッダが v2.1.3 になっていることを確認します。 - アプリコード更新: セットアップ画面の「運用メニュー」→「アプリコード更新」を実行します。Lambdaのコンテナイメージが即座に差し替えられます(ダウンタイムなし)。
- CDNキャッシュ削除(重要): 「運用メニュー」から 「CDNキャッシュ削除」を必ず実行 してください。CloudFrontが古いCSPレスポンスヘッダをキャッシュしているため、キャッシュをクリアしないと古いポリシーが配信され続けます。
- ブラウザ確認: サイトにアクセスし、DevToolsコンソールでCSP違反エラーが出ていないことを確認します。
新規でセットアップを行う場合は、GitHub Releasesに添付されている homepage-v2-latest.tar.gz をインストーラから読み込んでセットアップを行ってください。
まとめ
「homepage-v2」は、個人が安心して長く運営できるメディアプラットフォームを目指し、機能の充実だけでなく堅牢なセキュリティの維持・向上に努めています。v2.1.3へのアップデートを行い、安全なメディア運用をお楽しみください!