私(okamo)が自作・運用している個人メディアサイト「okamoのhomepage」の基盤システムである「homepage-v2」の最新バージョン、v2.0.9 をリリースしました。
日頃からサイトを訪問してくださる方々に向けて、個人メディアとしての信頼性と最新技術への追従を両立すべく、AIモデルのアップデートや重要なセキュリティ対応を実施しています。
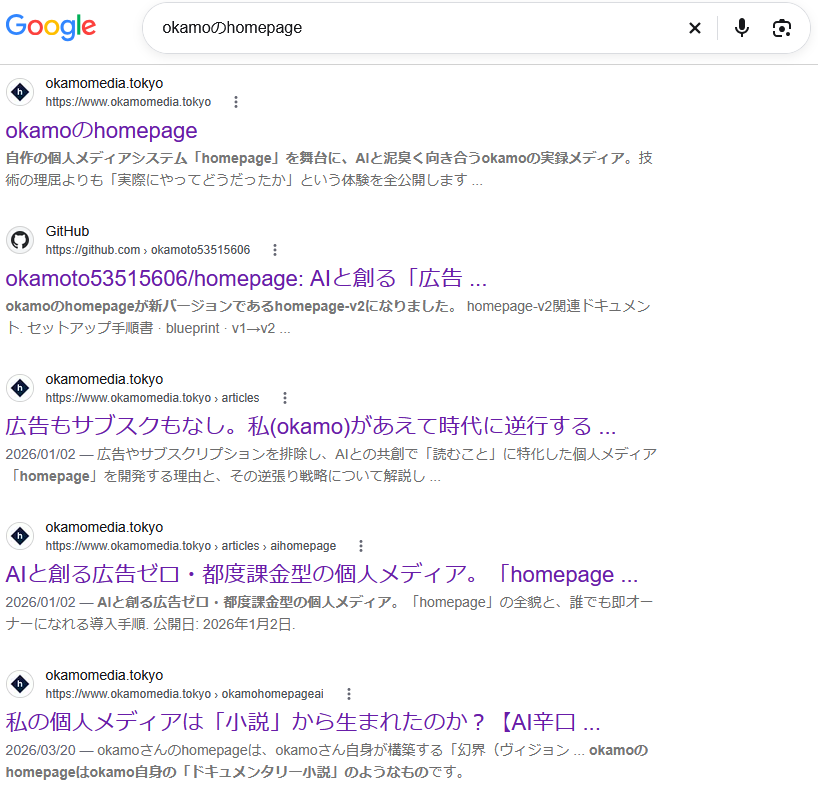
上の画像のように、現在Google検索で「okamoのhomepage」と検索すると、本サイトのトップページやGitHubリポジトリ、公開記事がしっかりとインデックスされるようになってきました。こうして多くの読者や検索エンジンに届くメディアだからこそ、足元のシステムメンテナンスやセキュリティ対策の手を抜くわけにはいきません。
本記事では、今回のリリース(v2.0.9)における主な変更点と、その背景について解説します。
主なアップデート内容
1. Gemini モデルを 3.7-flash から 3.8-flash へ刷新
「homepage-v2」の大きな特徴の一つである、AIを活用した記事生成・修正支援機能において、バックエンドで使用しているモデルを最新の Gemini 3.8 Flash に更新しました。
- 対象箇所:
src/ai/client.ts - 変更内容:
GEMINI_MODEL = 'gemini-3.8-flash'への切り替え
@google/genai 経由の呼び出し設計をシンプルに保っているため、定数の更新のみでスムーズに最新モデルへ追従できています。これにより、記事の推敲や編集支援の精度・レスポンスの向上が期待できます。
2. Next.js の Critical 脆弱性への緊急対応
2026年10月14日に公開された Next.js のセキュリティアドバイザリ(Upstream Vulnerabilities)に対応し、フレームワーク本体を 16.4.2 へアップデートしました。
特に以下の脆弱性に対処しています。
- GHSA-673q-mjm6-r5xr(Critical):
use cache周りの未認証 RCE - CVE-2026-96889 / GHSA-2464-fhr4-w9xw(Critical): SVG を用いた Image Optimization API 経由の未認証 RCE
- GHSA-p3m5-59mp-jv5r(High): App Router 環境での過剰 CPU 消費による DoS
本サイトは CloudFront OAC + Lambda Function URL というサーバーレス構成で運用しており、画像最適化 API が外部から到達し得る状態にあったため、アドバイザリの推奨に従って即時更新を実施しました。
また、サイト本体だけでなく初期構築用のセットアップアプリ(setup 側)についても同様に 16.4.2 への追従を完了しています。
3. 依存パッケージ・セキュリティの徹底見直し
Next.js 本体の更新に加え、画像処理ライブラリ sharp(0.35.5)や推移的依存関係のセキュリティ修正も一括して適用しました。
- SSRF・DoS 対策:
fast-uri(>=4.1.5)、js-yaml(^4.3.2)、browserslist(4.28.8)などの修正版をピン留め・更新 - AWS CDK の更新:
aws-cdk-lib(2.273.0)へ更新し、内部同梱パッケージの脆弱性を解消 - 主要ライブラリの追従: React 19.3.1、AWS SDK 各種、
jose、@google/genaiなどを最新安定版へ更新 - CI/CD の堅牢化: GitHub Actions(
upload-sarif)の呼び出しをコミット SHA による完全ピン留めへ統一
リリース前の各種検証(npm test によるユニットテスト、npm audit、better-npm-audit による本番依存チェック)もすべてパスしており、クリーンな状態で本番環境へデプロイされています。
おわりに
個人開発のWebサイトであっても、AIの最新進化を取り入れ、セキュリティの隙を作らない地道なメンテナンスを継続することが、安心して読者にコンテンツを届けるための基盤となります。
新しくなった「homepage-v2」とともに、今後も「okamoのhomepage」で実践的な技術発信を続けていきますので、ぜひチェックしてみてください!