AWSサーバーレスとNext.js 16をベースに、自前運用できる個人メディアテンプレート「homepage」の最新版 v2.1.4 がリリースされました。
今回のリリースは、直近で公表されたNode.jsの重要なセキュリティ更新への追随と、Next.js最新版へのアップデートを中心とした保守・セキュリティ強化リリースです。アプリケーションの機能やデータベーススキーマ、インフラ構成に変更はありませんが、安全なサイト運用のためにぜひアップデートを実施してください。
v2.1.4 の主なアップデート内容
1. Node.js v24.22.3 セキュリティ更新への追随
Node.jsプロジェクトより、深刻度 high 7件を含む計16件の脆弱性に対処したセキュリティ修正版が公開されました。HTTP/2やTLSにおけるDoS脆弱性、特定条件下でのメモリ漏えいリスクなどに対処したものです。
homepageの実行基盤はNode.js 24系(Lambdaランタイム、ビルドコンテナなど)を採用しているため、迅速に v24.22.3 へ追随しました。今後はマイナー・パッチバージョンを過剰に固定せず、メジャーバージョン(24)のみを固定して常に最新セキュリティパッチを取得しやすい方針(.nvmrc の追加など)に改定しています。
2. Next.js 16.4.6 への更新
フロントエンド基盤であるNext.js本体を 16.4.6 へ引き上げました。これに伴い、@next/third-parties および eslint-config-next も同一バージョンへ統一し、構文チェックやビルド時の整合性を高めています。
3. 依存パッケージの脆弱性監査と解消
npm audit による定期監査を実施し、セットアップツールの依存関係にあった脆弱性(fast-xml-parser)を更新により解消しました(low 2件 → 0件)。本番環境のクリティカルな脆弱性(high以上)ゼロを継続して維持しています。
バージョン確認と管理画面
アップデート適用後、管理画面の左下に「v2.1.4」と明記されていることを確認できます。
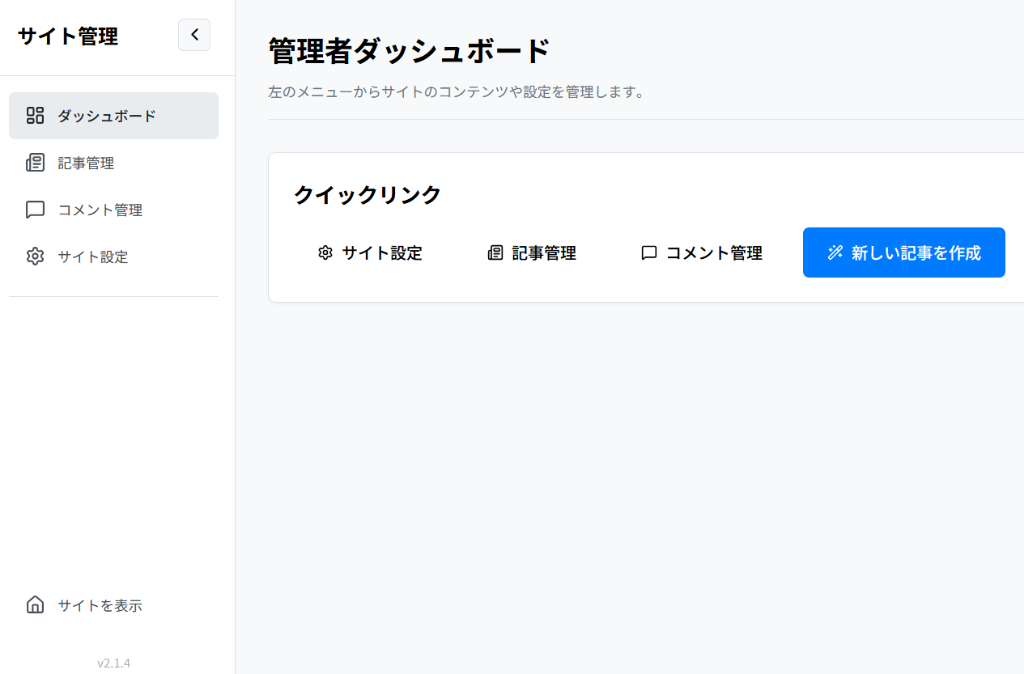
上記のように、ダッシュボードの左カラム最下部にバージョン番号が表示されます。表示が切り替わっていれば、ローカル側の更新が正常に完了しています。
既存ユーザー向けアップデート手順
homepageはWindowsインストーラとセットアップ画面を活用した手軽な運用が可能です。本バージョンへの更新も、ブラウザ上の管理画面から簡単に行えます。
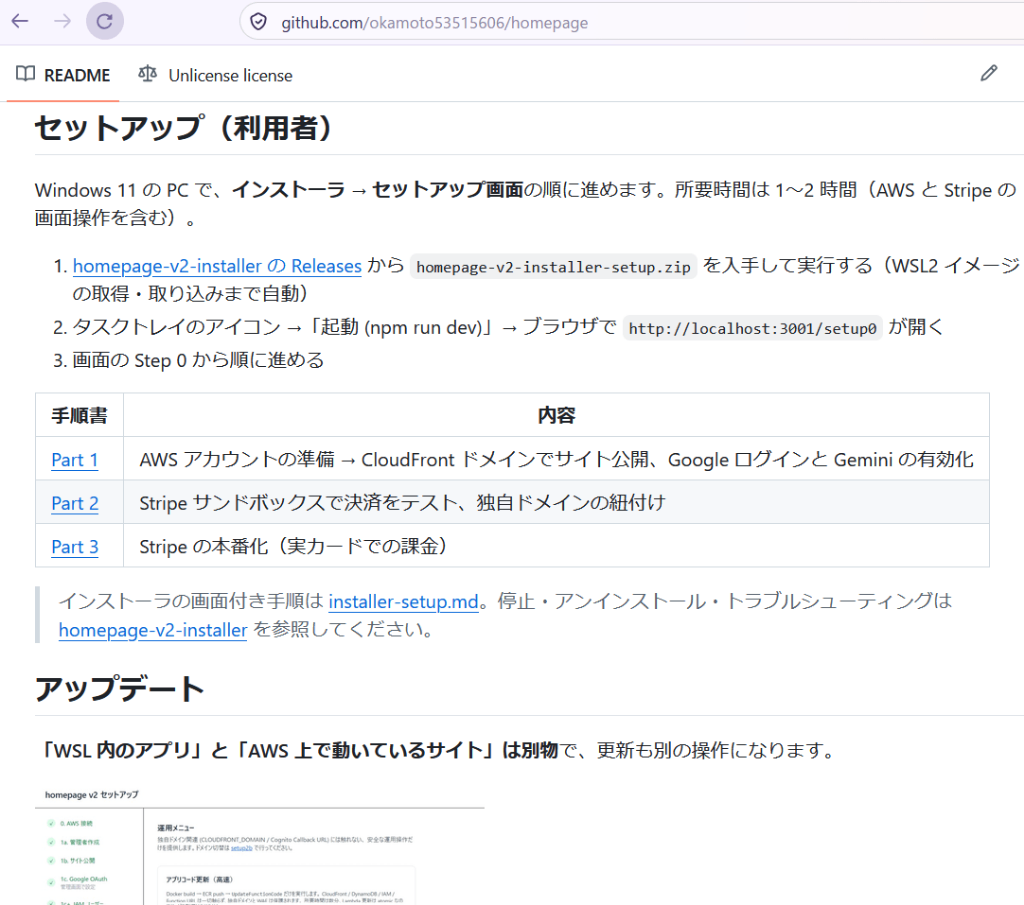
READMEにも記載されている通り、「ローカル(WSL内)のアプリ」と「AWS上で動作するサイト」は別物であるため、以下の2ステップで反映します。
ステップ1: WSL環境のアプリを更新
- Windowsのタスクトレイにあるアイコンから「アプリを更新...」を実行します。
- ブラウザでセットアップ画面(
http://localhost:3001)を開き、バージョンが v2.1.4 になっていることを確認します。
ステップ2: AWS上のLambdaへ反映
- セットアップ画面内の「運用メニュー」を開きます。
- 「アプリコード更新」を実行します。
- 新しいNode.js v24.22.3環境を含んだコンテナイメージが再ビルドされ、Lambdaへ自動デプロイされます。
- デプロイ完了後、自身の公開サイトにアクセスして正常稼働を確認してください。
※今回はインフラ構造(DynamoDBやCloudFront設定など)の変更がないため、時間のかかる再デプロイ(setup1b)を実行する必要はありません。「アプリコード更新」のみで迅速に完了します。
まとめ
今回のv2.1.4アップデートにより、よりセキュアで最新のランタイム環境でのサイト運用が可能になりました。自前運用メディアの強みを生かしつつ、定期的なパッチ適用で安心なメディア運営を続けていきましょう。