AIと創る広告ゼロ・都度課金型の個人メディアプラットフォーム「homepage」の最新版 v2.1.0 をリリースしました。
本バージョンでは、直近で公表された Node.js の重大な脆弱性への対応としてランタイム環境の刷新(Node.js 24系への移行)を実施したほか、関連パッケージのセキュリティアップデートを行っています。
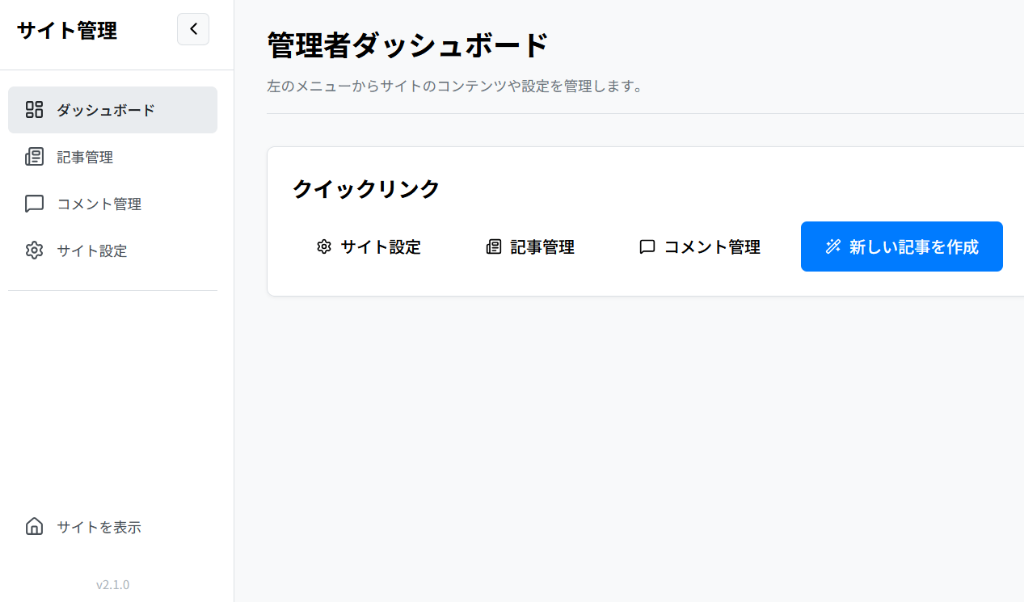
アップデート後の管理者ダッシュボード画面。左側のサイドバー最下部に最新バージョン「v2.1.0」が刻まれており、ダッシュボードからクイックに記事作成やサイト設定、コメント管理へとアクセス可能です。
主なアップデート内容
1. セキュリティ修正(CVE-2026-111497 / Node.js Brotli デコーダ RCE)
2026年10月21日に公表された Node.js の Brotli デコーダにおける脆弱性(CVE-2026-111497)への対応を行いました。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-111497(High / CVSS v4 9.2) |
| 概要 | Brotli デコーダの out-of-bounds write。悪意ある Brotli データを Node.js が伸長する際、メモリ破壊・情報漏えい・任意コード実行(RCE)の危険性 |
| 影響経路 | fetch() が受け取る Brotli 圧縮レスポンス、Content-Encoding: br リクエストボディの伸長ミドルウェアなど |
| 修正版 | Node.js 22.23.4 / 24.22.1 / 26.12.1 |
| 注意点 | Node.js 20 は 2026-04-30 に EOL(サポート終了)済みのため修正版が提供されません |
本プロジェクトでの対応内容
長期的な運用安定性とサポート期間(2028年4月まで)を考慮し、システム全体を Node.js 24系(v24.22.1) へ引き上げました。
- コンテナ ベースイメージ(Dockerfile):
node:20-alpineからnode:24-alpineへ更新 - Stripe Webhook Proxy Lambda(CDK):
NODEJS_22_XからNODEJS_24_Xへ更新(依存ゼロのインラインコードのため移行リスクなし) - CI(GitHub Actions):
node-version: 24に揃えてテストを実施 - 開発環境手順(WSL):
nvm install 24を指定
デプロイ手順:
インフラ層を含めて反映するため、以下のコマンドでコンテナイメージの再ビルドと Proxy Lambda のランタイム更新を適用します。cd cdk && npx cdk deploy HomepageInfraStack
2. 依存関係の脆弱性修正(npm audit / Dependabot)
推移依存パッケージやテスト関連ツールで報告されていた脆弱性を解消しました。
vite(推移依存: 8.2.1 → 8.3.5):
launch-editor経由のコマンド実行脆弱性(GHSA-r825-w8mm-5pxw 他)およびserver.fs制限回避・情報露出の脆弱性(GHSA-9jrq-w75r-8gcw 他)に対応。Dependabot アラート #86 / #87 / #88 を解消しました。vitest/@vitest/ui(4.1.11 → 4.1.12):
手動モック登録によるコードインジェクション(GHSA-qxg6-89mg-rqv8)や Windows パス検証バイパス(GHSA-xp26-3454-mjgp)を修正。
3. 主なライブラリのアップデート
@google/genai: 2.29.1 → 2.30.0@aws-sdk/*(DynamoDB, S3, Secrets Manager 関連): 3.1154.0 に追従tsx: 4.23.12 → 4.23.15@types/node: 20.19.43 → 24.19.2
検証結果
以下の検証を実施し、すべてのテストとセキュリティ監査をパスしています。
npm test: 30 passednpm run lint: 0 errorsdocker build: 正常終了(Node.js v24.22.1、zlib.brotliDecompressSync動作確認済み)npm audit --omit=dev: 0 vulnerabilitiesnpx better-npm-audit audit --production --level=high: All good
セットアップと導入について
「homepage」は、外部広告に頼ることなく、読者からの直接課金とAIの支援を組み合わせて持続可能な情報発信を行える個人メディア基盤です。
導入手順は以下のドキュメントにわかりやすく整理しています。エンジニア以外の方でも迷わずセットアップできるよう丁寧に解説していますので、ぜひご覧ください。